Wireshark Erste Schritte
Zur Navigation springen
Zur Suche springen
gezielt mitschneiden
- ping starten

- Aufzeichhnen
- Optionen
Filter nur ICMP Pakete und Host 8.8.8.8

- Mitschnitt ansehen

alles mitschneiden und später filtern
- ping starten
wireshark kann auch den kompletten Traffic mitschneiden
hierzu einfach keinen Filter angeben

wir können dann im Nachhinein filtern
icmp and ip.addr == 8.8.8.8

Aufzeichnung speichern
- Datei
- Speichern Als

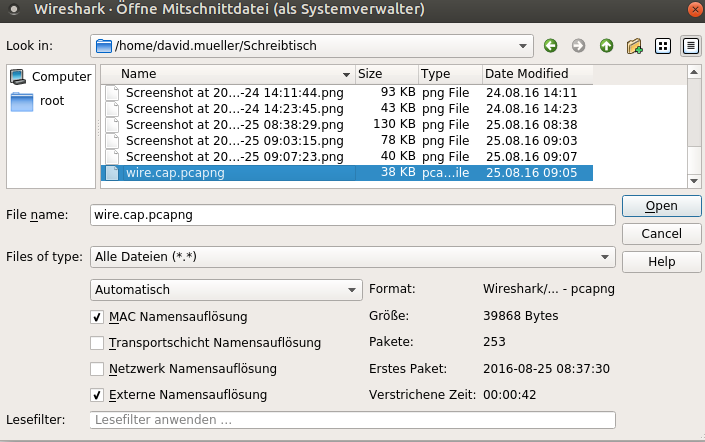
Aufzeichnung öfnen
- Datei
- Öffne